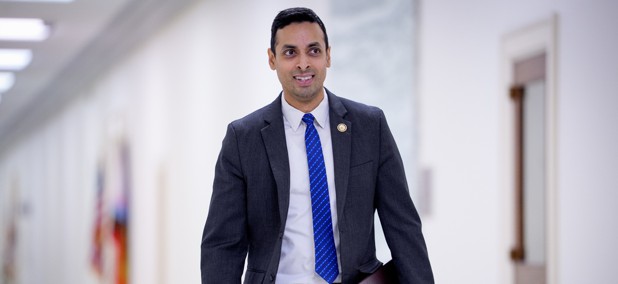
Lawmaker pushes for AI containment language in FRONTIER Act
Gelişmenin özeti
ABD Temsilciler Meclisi Üyesi Suhas Subramanyam'ın, OpenAI-Hugging Face olayının ardından FRONTIER Yasa Tasarısı'na Yapay Zeka muhafaza ve sınırlama (AI containment) maddeleri eklenmesini ve Eylül ayında tasarının görüşülmesini talep ettiği belirtilmektedir.
Türkiye açısından etkisi
Türk savunma sanayisinin açık kaynaklı yapay zeka modelleri ve ABD menşeili yazılım kütüphanelerine olan bağımlılığında olası erişim kısıtlamaları yaratabilir; bu durum yerli ve kapalı devre AI çözümlerinin geliştirilmesi ihtiyacını pekiştirebilir.
Fırsatlar
- Yerli AI model denetim ve muhafaza yazılımlarının geliştirilmesi
- Güvenli ve izole Türk savunma AI ekosisteminin güçlendirilmesi
- Siber savunmada yerli yapay zeka standartlarının belirlenmesi
- Neden önemli: Yapay zeka modellerinin sınır ötesi kullanımı ve güvenliğine ilişkin ABD yasal düzenlemelerinin sıkılaştırılması, küresel açık kaynak yapay zeka ekosistemini ve savunma teknolojileri tedarik zincirini doğrudan etkileme potansiyeline sahiptir.
- Yazılım/AI etkisi: Açık kaynak AI modellerinin dağıtımı ve paylaşımına yönelik kısıtlamalar gelebilir; savunma yazılımlarında kullanılan AI modellerinin muhafaza (containment) ve izolasyon standartlarına uygunluğu zorunlu kılınabilir.
- Yan sanayi fırsatı: Yerli yapay zeka güvenlik katmanları, model izolasyonu ve yerel veri merkezlerinde çalışan kapalı devre AI yazılımları geliştiren firmalar için talep artışı oluşabilir.
- Yatırımcı fırsatı: Yerli AI denetim altyapılarına, siber güvenlik entegrasyonlu yapay zeka girişimlerine ve bağımsız model geliştirme projelerine yönelik yatırım talebi yükselebilir.
- Segmentler: Yapay Zeka ve Yazılım, Savunma Bilişimi, Açık Kaynak Kod Ekosistemi, Siber Güvenlik
- Kabiliyetler: Yapay Zeka Güvenliği ve İzolasyonu, Model Denetimi, Yazılım Tedarik Zinciri Güvenliği, Veri Muhafazası
- Malzemeler: Yüksek Başarımlı Hesaplama Donanımları, Sunucu Sistemleri, Güvenlik İşlemcileri
- Müşteri/partner: Savunma Sanayii Başkanlığı, ASELSAN, HAVELSAN, TÜBİTAK BİLGEM, TUSAŞ
- Gerekli kabiliyet: AI Güvenlik Mimarisi, Açık Kaynak Kod Güvenlik Denetimi, Model İzolasyonu ve Sınırlandırma, Kriptografik Veri Güvenliği
- Sertifika: ISO/IEC 27001, NIST AI Risk Management Framework, CMMI DEV Level 3, Tesis Güvenlik Belgesi
- Giriş zorluğu: Yüksek
- Sermaye ihtiyacı: Orta
- İlk 90 gün: FRONTIER Yasası değişikliklerinin ve yasal metnin takibi | Mevcut projelerde kullanılan açık kaynak AI modellerinin envanterinin çıkarılması | Yerli ve bağımsız AI altyapısı alternatiflerinin analiz edilmesi
Riskler
- ABD menşeili açık kaynak kütüphanelerine erişim kısıtlaması riski
- Küresel AI ekosistemindeki gelişmelerden izole olunması riski
- Uyum süreçlerinin getireceği ek maliyetler ve gecikmeler
Doğrulama sinyalleri
- Doğrulama skoru
- 55/100
- Spekülasyon seviyesi
- orta
- Alternatif kaynak
- 0
- medya kaynağı
- Türk şirketi geçti
İlgili atlas kayıtları
Bu kategoriden diğer haberler
- Science for Peace and Security hub 17 Eylül 2026
- AKINCI HAVA HEDEFİNİ SUNGUR İLE VURDU 17 Eylül 2026
- KIZILELMA DÂHİLİ MÜHİMMAT YUVASINDAN İLK ATIŞ TESTLERİNİ BAŞARIYLA TAMAMLADI! 17 Eylül 2026
- HANGAR FLY Kurum İçi Girişimcilik Programı 17 Eylül 2026
- HANGAR PRO Hızlandırma Programı 17 Eylül 2026
“Rep. Suhas Subramanyam is advocating for a September markup of the landmark AI legislation along with new language following the OpenAI-Hugging Face incident.”
Bu sayfadaki değerlendirme ÇAŞIT analizidir. Orijinal haber: Defense One.